
Inhaltsverzeichnis
4. Gruppen an einer spezifischen Initiative
6. Benachrichtigungen
Grundprinzipien
1. Angehängt wird die Gruppe, nicht ihre Mitglieder. Personen, die der Gruppe zugeordnet werden haben sofort Zugriff und verlieren ihn sofort, wenn sie von der Gruppe entfernt werden. Einzelne Personen lassen sich nicht aus dem Gruppenzugriff herauslösen. Sie können die Person aus der Gruppe entfernen oder die Gruppe von der Initiative lösen.
2. Einstellungen sind wirksam für künftige Aktionen. Änderungen an den Standardgruppen betreffen ausschließlich Initiativen, die danach angelegt werden. Bestehende Initiativen bleiben unverändert. Wo Sie eine Gruppe nachträglich benötigen, hängen Sie sie dort manuell an.
3. Gruppenzugriff verleiht nie den Eigentümerstatus. Eigentümer einer Initiative sind immer individuelle Stakeholder.
4. Der Zugriff umfasst die gesamte Initiative, einschließlich Dateien, Kommentare und Anbieterkorrespondenz. Eine Gruppe an jeder neuen Initiative kommt einer organisationsweiten Leseberechtigung nahe. Wählen Sie die Gruppen entsprechend bewusst.
Berechtigungen der Gruppe
Erforderlich: Organisationsadministrator.
Die Benutzergruppen Ihrer Organisation finden Sie unter Organisationseinstellungen → Benutzergruppen. Vergeben werden die Berechtigungen pro Gruppe, und zwar von einem Organisationsadministrator.
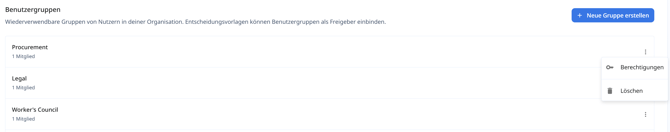
Öffnen Sie eine Gruppe, um ihre Berechtigungen zu setzen. Zur Auswahl stehen dieselben Berechtigungen wie auf Benutzerebene. Berechtigungen werden per Gruppe vergeben, nicht pauschal über eine Rolle.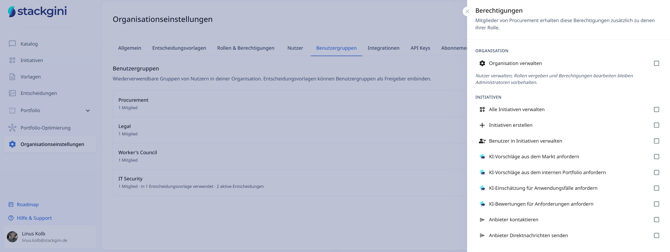
Standardgruppen festlegen
Erforderlich: Organisationsadministrator.
- Organisationseinstellungen → Allgemein öffnen.
- Eine oder mehrere Gruppen als Standard für neue Initiativen auswählen.
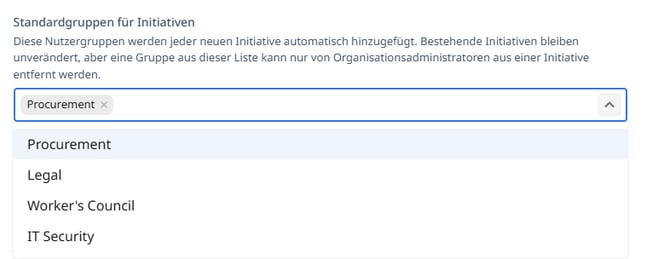
Die Gruppen werden neuen Initiativen zugeordnet unabhängig davon, wie sie entstehen: über die Oberfläche, den Intake-Assistenten, die REST-API oder über die ITSM-Synchronisation. Wird eine konfigurierte Gruppe gelöscht, verschwindet sie aus den Benutzergruppen und von allen Initiativen, an die sie angehängt war.
Gruppen an einer spezifischen Initiative
Mit der Berechtigung "Benutzer in Initiativen verwalten" hängen Sie Gruppen an und lösen sie wieder. Eine Gruppe, die über die Organisationsvorgabe kam, kann nur ein Organisationsadministrator lösen. Das Lösen erfolgt still, die Mitglieder werden nicht benachrichtigt. Das Verknüpfen und Lösen von gruppen wird protokolliert.
Stakeholder-Ansicht
- Angehängte Gruppen und individuelle Stakeholder stehen getrennt. Eine Gruppe ist ein Eintrag mit Name und Mitgliederzahl und lässt sich aufklappen.
- Individuelle Stakeholder entfernen Sie einzeln, Gruppen nur als Ganzes.
- Wer beides ist, wird gekennzeichnet. Beim Entfernen endet der individuelle Status, der Zugriff über die Gruppe bleibt bestehen.
- Personen mit Gruppenzugriff können zusätzlich individuell hinzugefügt werden, etwa um sie zum Owner zu machen.
Benachrichtigungen
Wer über eine Gruppe Zugriff erhält, bekommt eine eigene E-Mail zugesendet. Sie nennt die Gruppe als Grund für den Zugriff, gibt an, ob die Gruppe als Organisationsvorgabe oder von einer bestimmten Person angehängt wurde, und verweist auf die Benachrichtigungseinstellung. Individuell eingeladene Stakeholder erhalten unverändert die bisherige Einladung.
Versendet wird höchstens eine E-Mail pro Person und Initiative, und nur bei tatsächlich neuem Zugriff. Es gibt keine E-Mail, wenn jemand bereits über eine andere angehängte Gruppe oder als individueller Stakeholder Zugriff hatte, die Initiative selbst angelegt hat oder einer angehängten Gruppe erst später beitritt. Verschaffen mehrere Gruppen gleichzeitig den Zugriff, nennt die E-Mail alle.
In den persönlichen Benachrichtigungseinstellungen lassen sich Einladungs-E-Mails zu Initiativen abschalten, standardmäßig sind sie aktiv. Das betrifft nur den Versand, nicht den Zugriff, und nicht die Bestätigung eines selbst gestellten Zugriffsantrags.